01Blog
Du code à la conformité, en pratique.
Architecture, tests, mise en production et cybersécurité des logiciels dispositifs médicaux. Des articles longs et sourcés, écrits pour les équipes qui livrent.
Lignes
À la une
Comp AI : la conformité-as-code open source à l'épreuve du dispositif médical
Comp AI automatise les preuves SOC 2, ISO 27001 et HIPAA en open source : ce que la conformité-as-code apporte à un SaaS médical, le dossier MDR restant à part.
Houssam Karrach ·
Lire l'article → Ligne Cybersécurité
7 articles Unicis Platform CE : une plateforme GRC open source pour un logiciel médical Unicis Platform CE, GRC open source : ce qu'une plateforme auto-hébergée gère pour un éditeur médical — ISMS, risques, RGPD — et où commence le dossier MDR.
 Attaque Stryker : aucun dispositif médical touché, et c'est précisément le problème L'attaque Stryker n'a touché aucun dispositif médical, mais le plan de contrôle du fabricant. Ce que ça change pour le périmètre de votre threat model.
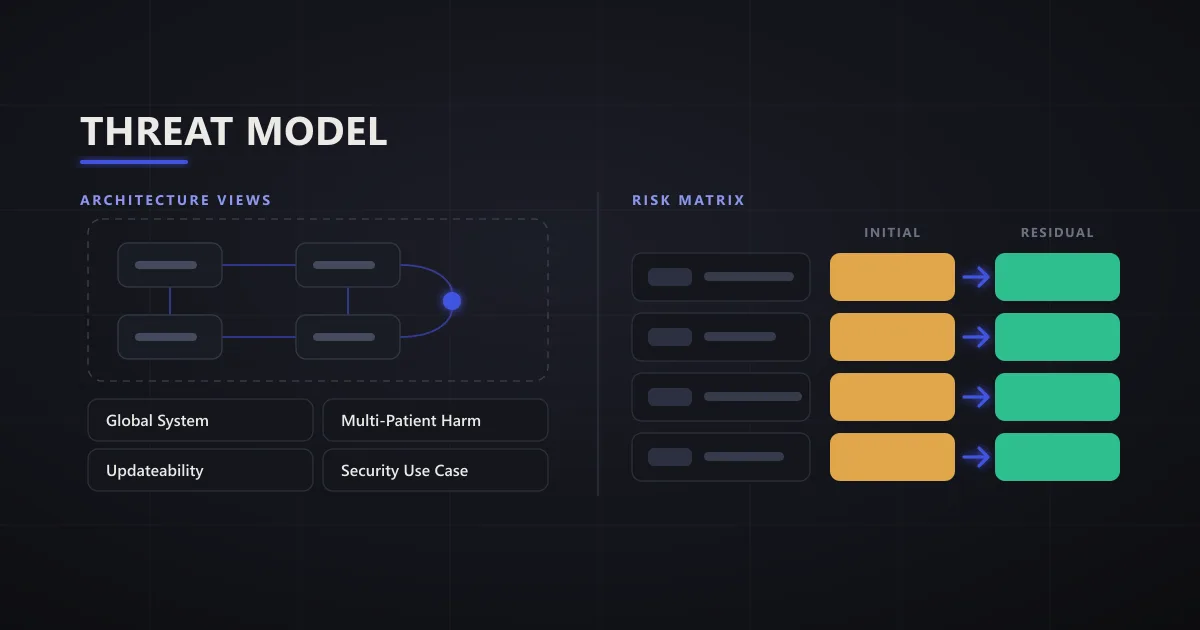 Threat model d'un dispositif médical : les vues d'architecture et la matrice de risques Le threat model exigé par la FDA : vues d'architecture, la matrice de risques, l'exploitabilité plutôt que la probabilité, et le transfert vers l'ISO 14971.
 Du SBOM au VEX : gérer les vulnérabilités d'un dispositif médical sans noyer l'équipe Scanner son SBOM en continu, trier le bruit des CVE et tracer chaque décision avec VEX : la surveillance post-market attendue par la FDA et l'IEC 81001-5-1.
 SBOM d'un dispositif médical : ce qu'exige la FDA, ce qu'attend le MDR, et comment le tenir SBOM exigé par la FDA (§524B), attendu côté MDR (MDCG 2019-16), hors champ du CRA pour un dispositif : contenu, formats CycloneDX/SPDX, génération.
 FDA §524B : le volet cybersécurité sans lequel votre dossier peut être refusé Section 524B du FD&C Act : critères d'un cyber device, les 4 exigences légales (plan vulnérabilités, SBOM), différences avec l'UE et checklist en 8 points.
 IEC 81001-5-1 : par où commencer quand on a déjà 100k lignes de code Plan de rattrapage IEC 81001-5-1 en 5 étapes pour du code existant : SBOM, threat model, vulnérabilités, tests, documentation — sans réécrire votre produit.
Ligne Ingénierie
3 articles Comp AI : la conformité-as-code open source à l'épreuve du dispositif médical Comp AI automatise les preuves SOC 2, ISO 27001 et HIPAA en open source : ce que la conformité-as-code apporte à un SaaS médical, le dossier MDR restant à part.  Automatiser 80 % du document d'architecture IEC 62304 : la frontière homme–IA Générer par IA 80 % du document d'architecture logicielle IEC 62304 : ce qui s'automatise, les 20 % qu'un humain garde, et le garde-fou d'audit.
 Documentation IEC 62304 : la part que notre pipeline CI/CD génère Ce que le pipeline CI/CD génère de la doc IEC 62304 (SOUP list depuis le SBOM, traçabilité exigences-tests, revues, release notes) et ce qui reste humain.